Fiziksel Erişim Yönetiminde Otomasyon ve Operasyonel Verimlilik
Synergis ve ClearID Entegrasyonunun Mimari Karşılığı
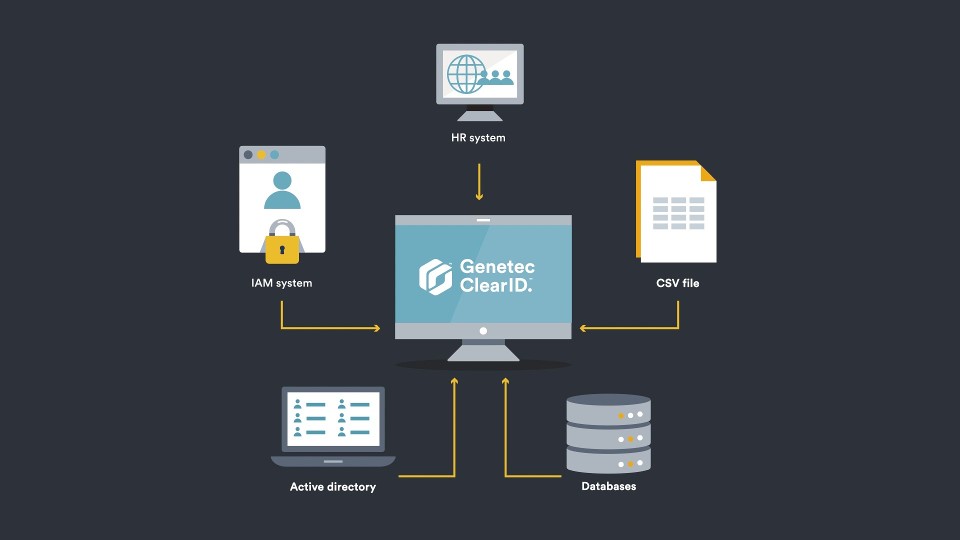
Modern IP tabanlı geçiş kontrol sistemleri bina güvenliğini sağlamada temel bir rol oynasa da, günlük operasyonlarda karteks yönetimi, vardiya planlaması ve istisnai geçiş talepleri gibi süreçler manuel olarak yürütüldüğünde operasyonel verimlilik düşmektedir. Synergis erişim kontrol altyapısı üzerine katman olarak konumlandırılan ClearID, iki sistemin %100 senkronize çalışmasını sağlayarak yetkilendirme süreçlerini dijitalleştirir.
Öznitelik tabanlı sağlama (attribute-based provisioning) altyapısı sayesinde; personelin departmanı, lokasyonu, unvanı, kıdemi ve güvenlik tahkikatı gibi verileri doğrudan erişim haklarına yansıtılır. Bu sayede personel hareketlerinde veya departman değişimlerinde manuel veri girişi ihtiyacı ortadan kalkar, yetki devirlerinde gecikme ve ihmal riskleri minimuma indirilir.
Manuel Süreçlerin Otomasyonu ve Kontrol Odası İş Yükü
Operatörlerin manuel olarak yürüttüğü geçici kart tanımlama, ziyaretçi kabulü ve yüklenici izinleri gibi ad hoc talepler, kontrol odasında dikkat dağılmasına ve güvenlik zafiyetlerine yol açabilir. Bulut tabanlı self-servis portallar aracılığıyla yöneticilerin kendi ekiplerine ait erişim incelemelerini planlayabilmesi, onay iş akışlarının otomatik olarak ilgili karar alıcılara iletilmesini sağlar.
Geçici erişim taleplerinde süresi biten yetkilerin otomatik olarak kaldırılması, Excel tablolarında veya kağıt üzerinde manuel takip zorunluluğunu bitirir. Bu durum, denetlenebilirlik (auditability) gereksinimlerini karşılar ve regülasyona tabi endüstrilerde uyumluluk raporlarının hatasız şekilde derlenmesine imkan tanır.

Kurumsal Güvenlik ve Mevzuat Uyumluluğu Açısından Değerlendirme
Geçiş kontrol sistemleri ve kimlik yönetimi çözümleri devreye alınırken, işlenen verilerin niteliği göz önünde bulundurulmalıdır. Kamera görüntüleri ve plaka verileri gibi, kimliği belirli veya belirlenebilir bir gerçek kişiyle ilişkilendirilebilen veriler kişisel veri niteliği taşıyabilir; biyometrik veriler ise özel nitelikli kişisel veri kategorisindedir.
Bu tür sistemlerin mimari tasarımı aşamasında aydınlatma yükümlülüğü, erişim yetkilendirme matrisi ve kayıt tutma politikaları baştan planlanmalıdır. Saklama süreleri, verinin işlenme amacına ve veri sorumlusunun kurumsal saklama-imha politikalarına göre belirlenmeli, sistem içi loglama mekanizmaları güvenli bir şekilde muhafaza edilmelidir.

Fiziksel güvenlik mimarisi ve büyük ölçekli VMS entegrasyonu için danışmanlık alın.
Kaynak referansı: Genetec Sitemap (haber, blog, kaynaklar)