Kurumsal Güvenlik Operasyonları Merkezlerinde Operasyonel Mimari ve Süreç Optimizasyonu
Kontrol Odası Mimarisinde Ekip İş Birliği ve Durumsal Farkındalık
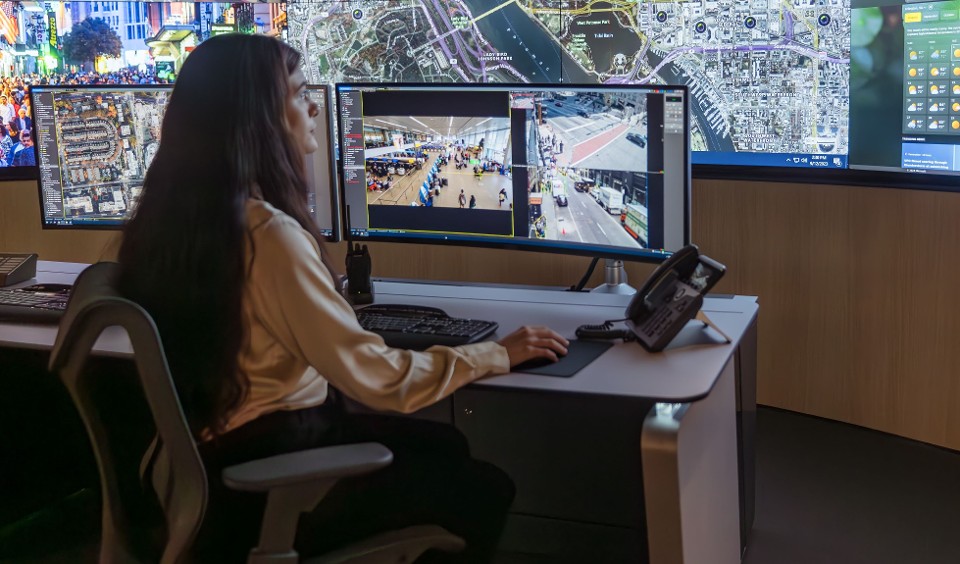
Büyük ölçekli güvenlik operasyonları merkezlerinde (SOC) sürdürülebilir bir güvenlik seviyesi sağlamak, bireysel operatör performansından öte, ekipler arası akışkan iletişim mekanizmalarına dayanır. Video duvarları (video walls), interkom entegrasyonları ve olay yönetim sistemleri (örneğin Genetec Mission Control™), çok sayıda operatörün aynı anda farklı iş akışlarını koordine etmesine olanak tanır. Olay sahipliğinin (ownership) net bir şekilde atanabilmesi, kriz anlarında sorumluluk karmaşasını önler ve çözüm süresini doğrudan kısaltır.
Çevresel Veri Bağlamı ve IIoT Entegrasyon Sınırları
Operatörlerin yalnızca fiziksel güvenlik altyapısından (kamera, geçiş kontrol, çevre güvenliği) gelen verilerle hareket etmesi, modern tehdit senaryolarında yetersiz kalabilmektedir. Harita tabanlı arayüzler üzerinde IIoT sensör verilerinin (sıcaklık, aydınlatma, çevresel riskler) ve harici bilgi akışlarının birleştirilmesi, daha geniş bir operasyonel bağlam (context) sunar. Ancak bu çok katmanlı veri entegrasyonunun, bant genişliği tüketimi, sunucu yükü ve operatör ekranlarında bilgi kirliliği yaratmayacak şekilde filtrelenmesi mimari planlamanın temel şartıdır.

Otomasyon ve Veri Gürültüsünün Filtrelenmesi
Binlerce uç noktadan (edge devices) toplanan ham verinin hacmi, insan operatörlerin bilişsel sınırlarını zorlayabilir. Otomasyon iş akışları, kritik durumlarda izlenmesi gereken standart operasyon prosedürlerini (SOP) tetikleyerek operatörün iş yükünü hafifletir. Sistem mimarisinde veri analitiğinin ve kural tabanlı filtrelemenin etkin kullanımı, gerçek anomalilerin hızlıca tespit edilmesini sağlarken, KVKK ve ilgili veri koruma mevzuatları çerçevesinde kişisel veri işleme sınırlarının ve aydınlatma yükümlülüklerinin tasarım aşamasında tanımlanmasını zorunlu kılar.
Yetki Matrisi ve Dinamik Eskalasyon Protokolleri
Kriz ve acil durum senaryolarında karar verme mekanizmalarının hiyerarşik onay süreçlerine takılması, müdahale süresini olumsuz etkiler. Güvenlik yönetim sistemleri içerisinde tanımlanan granüler kullanıcı yetkileri ve dinamik eskalasyon hakları, operatörlerin belirli girdilere dayanarak otonom ve hızlı kararlar almasını sağlar. Bu yaklaşım, operatör yetkilendirmesinin operasyonel esneklik ile kurumsal denetlenebilirlik arasında dengeli bir mimariyle kurgulanmasını gerektirir.

Kaynak referansı: Genetec Sitemap (haber, blog, kaynaklar)