Zenitel güvenlik ürünlerine yönelik PHP tabanlı güvenlik açıkları, PAGA sistemleri ve tümleşik fiziksel güvenlik altyapılarında alınması gereken önlemler.
Fiziksel güvenlik sistemleri de siber güvenliğin parçasıdır
Fiziksel güvenlik altyapıları artık yalnızca kamera, kartlı geçiş veya alarm sistemlerinden oluşmuyor. Video yönetimi, erişim kontrolü, acil anons ve genel alarm (PAGA), interkom ve diğer operasyonel sistemler birbirleriyle haberleşen bütünleşik bir mimarinin parçaları hâline geliyor.
Bu entegrasyonlar operasyonel verimlilik sağlarken yeni bir sorumluluğu da beraberinde getiriyor: Her bileşenin kendi siber güvenlik riskleri, tüm sistemin güvenliği açısından değerlendirilmelidir.
Zenitel tarafından yayımlanan güvenlik duyurusu, bu konunun güncel bir örneğini oluşturuyor.
Zenitel duyurusu ne anlama geliyor?
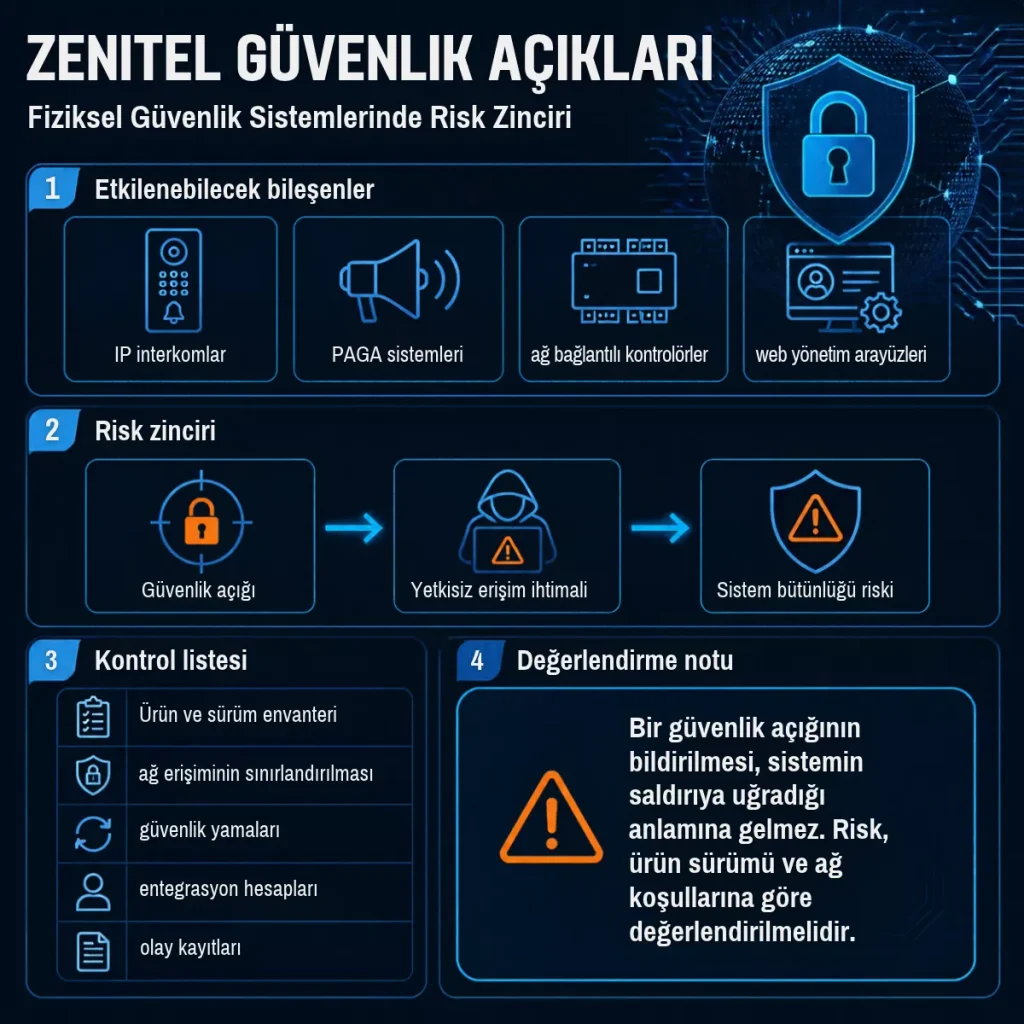
Zenitel’in güvenlik bildiriminde belirli ürün ve yazılım sürümlerini etkileyen PHP tabanlı güvenlik açıkları ele alınıyor. Söz konusu açıkların, uygun koşullarda uzaktan kod çalıştırma (Remote Code Execution – RCE) riski oluşturabileceği belirtiliyor.
Burada iki husus özellikle önemli:
- Duyurudaki risk, bütün Zenitel ürünlerinin etkilendiği anlamına gelmiyor. Ürün modeli ve yazılım sürümü ayrı ayrı doğrulanmalı.
- Bir güvenlik açığının bildirilmiş olması, ilgili sistemin saldırıya uğradığı anlamına gelmiyor. Gerçek risk; sürüm, ağ erişimi ve uygulanan güvenlik önlemleriyle birlikte değerlendirilmelidir.
Güncel kapsam ve düzeltme bilgileri için Zenitel’in güvenlik duyurusuna başvurulmalıdır.
Entegrasyon mimarisinde risk nerede oluşur?
Bir fiziksel güvenlik platformu, çevresindeki her ürünün yazılım mimarisini ve güvenlik seviyesini otomatik olarak kontrol etmez.
Örneğin bir tesiste Genetec Security Center video yönetimi ve erişim kontrolünü yönetirken, Zenitel tabanlı bir PAGA veya haberleşme sistemi acil durumlarda kritik bir işlev üstlenebilir.
Bu sistemler arasında entegrasyon bulunması, bir üründeki güvenlik açığının diğer üründe otomatik olarak aynı açığı oluşturduğu anlamına gelmez. Ancak ortak ağlar, entegrasyon servisleri, API bağlantıları ve yönetim hesapları üzerinden dolaylı riskler ortaya çıkabilir.
Bu nedenle değerlendirme yalnızca merkezi yazılımla sınırlı tutulmamalıdır. Entegrasyona katılan her bileşenin güvenlik durumu incelenmelidir.
Sistem yöneticileri için kontrol listesi
1. Varlık ve sürüm envanteri
Kullanılan cihazların tam modelini, yazılım sürümünü, işletim sistemini ve destek durumunu kaydedin. Üreticinin duyurusundaki etkilenen sürümlerle karşılaştırma yapın.
2. Ağ erişiminin sınırlandırılması
Web yönetim arayüzlerini genel internete doğrudan açmayın. Yönetim erişimini ilgili VLAN’lar, güvenlik duvarı kuralları ve yetkili yönetim istasyonlarıyla sınırlandırın.
3. Güncelleme ve azaltıcı önlemler
Üreticinin yayımladığı güvenlik yamalarını ve önerdiği geçici önlemleri uygulayın. Güncelleme öncesinde yedekleme, uyumluluk kontrolü ve bakım planlaması yapın.
4. Entegrasyon hesapları
API ve entegrasyon hesaplarına yalnızca gerekli izinleri verin. Parolaları, erişim anahtarlarını ve servis hesaplarını düzenli olarak gözden geçirin.
5. İzleme ve olay kayıtları
Beklenmeyen yönetim erişimlerini, servis değişikliklerini, yeni süreçleri ve olağan dışı ağ bağlantılarını takip edin.
Sonuç
Fiziksel güvenlik sistemlerinde siber güvenlik, yalnızca merkezi yazılımın güncel tutulmasıyla sağlanamaz. Kamera, erişim kontrolü, PAGA, interkom ve entegrasyon ara katmanları birlikte değerlendirilmelidir.
Üretici güvenlik bildirimleri, envanter doğrulaması ve kontrollü güncelleme süreçleriyle birleştirildiğinde gerçek bir bakım ve risk yönetimi aracına dönüşür.
Temel yaklaşım basit: Sistemin yalnızca çalışıyor olması yeterli değildir; güvenli, izlenebilir ve sürdürülebilir biçimde çalışması da gerekir.
Resmî kaynak: Zenitel güvenlik duyurusu